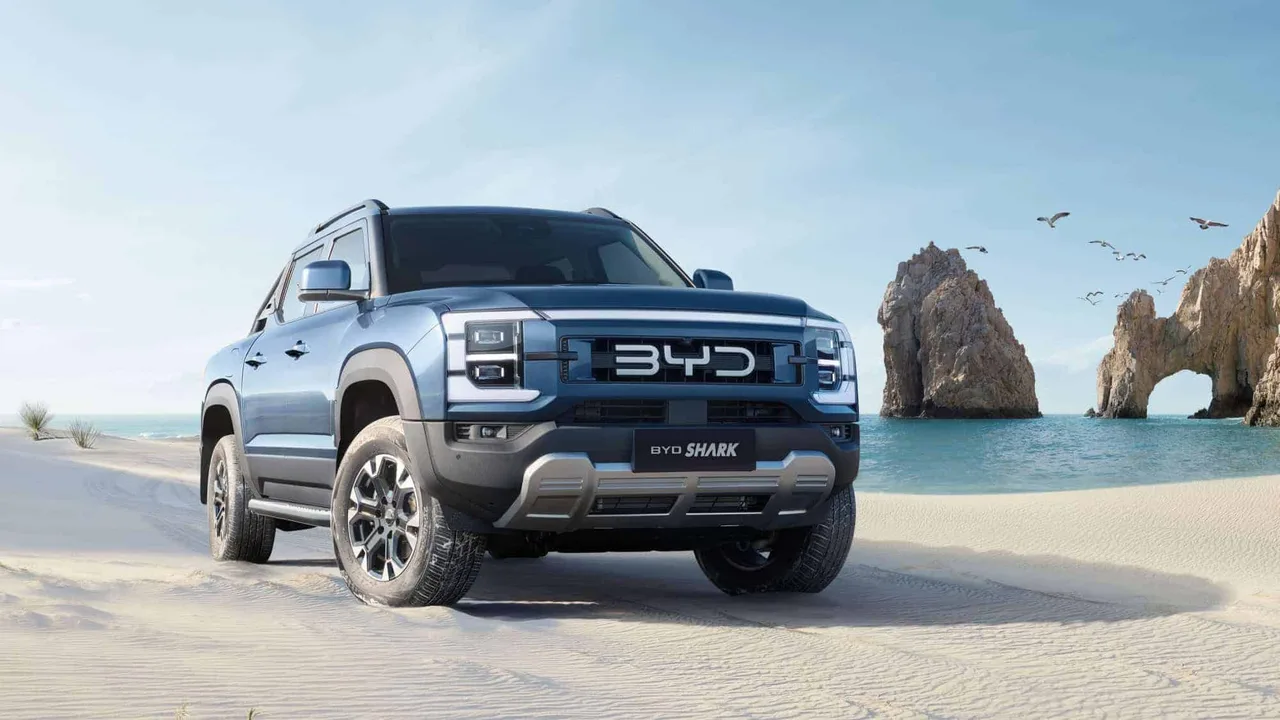
Uma picape BYD Shark 6 teve funções controladas à distância durante um teste de cibersegurança realizado na Austrália por Dan Hreszczuk, especialista em segurança automotiva. A avaliação, feita a pedido da emissora australiana ABC em uma estrada nos arredores de Camberra, mostrou que o acesso também permitia acompanhar a localização do veículo e ativar o microfone da cabine. A data do teste não foi informada no material divulgado.
Segundo o portal Olhardigital.com.br, Hreszczuk passou duas semanas examinando os sistemas da picape antes de demonstrar o acesso. Durante o teste, ele interferiu em recursos como faróis, limpadores, travas e central multimídia enquanto o veículo trafegava a cerca de 30 km/h. O episódio chama atenção para os riscos de segurança digital e privacidade associados a carros conectados, mas não demonstra, por si só, que outros veículos ou proprietários tenham sido afetados.
O que o especialista conseguiu controlar na BYD Shark?
Na demonstração, a picape, que pesa 2,6 toneladas, estava em movimento quando Hreszczuk desligou os faróis. Ele também acionou os limpadores na velocidade máxima e fez o sistema lançar água no para-brisa. As portas foram travadas remotamente durante o teste.
A central multimídia também foi usada para reproduzir sons e imagens. Em certo momento, o sistema de áudio repetiu uma mensagem de orientação ao motorista. Esses comandos mostram que o acesso alcançou funções de conveniência e comunicação do veículo, além de recursos que podem interferir na experiência e na atenção de quem está ao volante.
O teste ainda identificou a possibilidade de ativar o microfone da cabine e acompanhar a localização da picape. Isso amplia a preocupação para além do funcionamento do automóvel: um acesso indevido pode envolver dados sobre onde o veículo está e, potencialmente, informações captadas no interior. O relato não detalha por quanto tempo esses recursos poderiam ser acessados nem como os dados seriam armazenados ou transmitidos.
O teste permitiu controlar freios ou câmeras?
Não. Segundo o relato, os freios e as câmeras tinham proteções mais rigorosas e não puderam ser controlados remotamente durante a demonstração. Essa distinção é importante: o teste identificou acesso a determinadas funções, mas não mostrou domínio completo do veículo.
Também não foram divulgados detalhes técnicos suficientes para explicar qual caminho de acesso foi explorado, a distância exata do controle ou se a conexão dependia de alguma condição específica. Hreszczuk afirmou que a entrada usada não exigia senha e descreveu o processo como mais fácil do que esperava. Sem informações sobre o método, não é possível concluir quais outros modelos ou versões poderiam estar sujeitos a uma falha semelhante.
O que significa uma falha de cibersegurança em um carro conectado?
Veículos modernos podem reunir sistemas eletrônicos que controlam diferentes funções, além de recursos de comunicação e entretenimento. Quando essas tecnologias se conectam a redes externas, aplicativos ou serviços digitais, a segurança passa a depender também de como o acesso é autenticado, como os sistemas são atualizados e quais barreiras protegem cada função.
Uma vulnerabilidade é uma falha que pode permitir uma ação não autorizada. Mas encontrar uma forma de acesso em um teste controlado não significa automaticamente que qualquer pessoa consiga repetir o procedimento, que a falha esteja disponível publicamente ou que tenha sido explorada contra clientes. No caso da Shark 6, as informações publicadas não confirmam ataques reais a proprietários.
O relato também não informa se a BYD confirmou a vulnerabilidade, se iniciou uma investigação ou se disponibilizou uma correção. Portanto, não há base, a partir do material divulgado, para afirmar que existe um recall ou uma atualização específica relacionada ao teste.
Quais são os riscos para o motorista e para a privacidade?
Interferências em faróis ou limpadores podem ser especialmente inconvenientes se ocorrerem em condições de baixa visibilidade ou chuva. O acionamento de travas e a reprodução de mensagens pela central também podem causar confusão ou distração. No entanto, a demonstração relatada não avaliou acidentes nem quantificou o risco de cada comando.
O acesso à localização e ao microfone levanta uma questão diferente: a possibilidade de monitoramento sem autorização. Saber onde um veículo está pode expor deslocamentos, enquanto o acesso ao áudio pode afetar a privacidade de motorista e passageiros. O teste aponta esses recursos como possíveis alvos, mas não especifica se houve gravação, retenção ou divulgação de qualquer conteúdo.
Para o público, a leitura mais útil é separar três pontos: o que foi demonstrado, o que permanece desconhecido e o que não foi comprovado. Foram relatados comandos remotos sobre algumas funções e acesso a recursos de localização e áudio. Não foram divulgados o método completo, a abrangência da falha ou evidências de exploração em veículos de clientes.
O que o caso significa para quem tem carro conectado no Brasil?
A demonstração ocorreu na Austrália e envolveu uma BYD Shark 6. O material não confirma que veículos vendidos no Brasil tenham a mesma configuração, estejam sujeitos ao mesmo problema ou compartilhem a vulnerabilidade identificada. Também não apresenta informações sobre disponibilidade de correção para o mercado brasileiro.
Ainda assim, o caso é relevante para motoristas de qualquer marca: recursos digitais trazem conveniência, mas exigem proteção de contas, sistemas e dados. Quem utiliza aplicativos ou serviços associados ao automóvel pode adotar cuidados gerais, sem presumir que isso resolva uma falha técnica no veículo:
- Instale atualizações do veículo e dos aplicativos apenas por canais oficiais ou com orientação da concessionária.
- Use senhas fortes e exclusivas para contas ligadas ao carro e ative autenticação em duas etapas quando o serviço oferecer essa opção.
- Revise permissões de localização, microfone e outros recursos nos aplicativos relacionados ao veículo.
- Procure a fabricante ou uma assistência autorizada se notar comandos inesperados, alertas incomuns ou atividade suspeita na conta.
- Não tente reproduzir uma invasão nem instalar ferramentas não autorizadas: além de poder comprometer o veículo, isso não substitui uma avaliação profissional.
Essas medidas ajudam a reduzir riscos comuns de segurança digital, mas não garantem proteção contra falhas internas do automóvel. A resposta a uma vulnerabilidade desse tipo depende de investigação técnica e, quando necessário, de correções desenvolvidas e distribuídas pela fabricante.
Quais informações ainda faltam sobre o caso?
Para avaliar o alcance do episódio, seriam necessários esclarecimentos sobre o ponto de entrada explorado, as condições necessárias para acessar o sistema e a existência de uma correção. Também é importante saber se a fabricante foi notificada e se a falha afeta apenas a unidade testada ou outras configurações da Shark 6.
Até que esses dados sejam divulgados, o caso deve ser tratado como uma demonstração de segurança em um veículo específico, e não como prova de que toda picape BYD pode ser controlada por terceiros. A ausência de detalhes públicos também impede que proprietários determinem, por conta própria, se seus veículos estão expostos.
Perguntas frequentes
A BYD Shark 6 foi hackeada enquanto estava em movimento?
Sim. No teste realizado na Austrália, algumas funções foram acionadas enquanto a picape trafegava a cerca de 30 km/h. O relato não informa a data da demonstração.
O especialista conseguiu controlar os freios?
Não. Segundo as informações divulgadas, os freios e as câmeras tinham proteções mais rigorosas e não foram controlados durante o teste.
Há confirmação de que carros de clientes foram invadidos?
Não há essa confirmação no material de referência. A reportagem descreve uma demonstração controlada, sem relatar ataques a proprietários.
A BYD divulgou uma correção para a falha?
O relato não informa se a fabricante confirmou o problema ou lançou uma atualização. A existência de uma correção permanece sem confirmação nas informações apresentadas.
Gostou desta matéria? Compartilhe com quem precisa ficar bem informado e assine a newsletter do GCBS NEWS para receber as principais notícias direto no seu e-mail.